Mots de passe : simples à gérer, difficiles à pirater
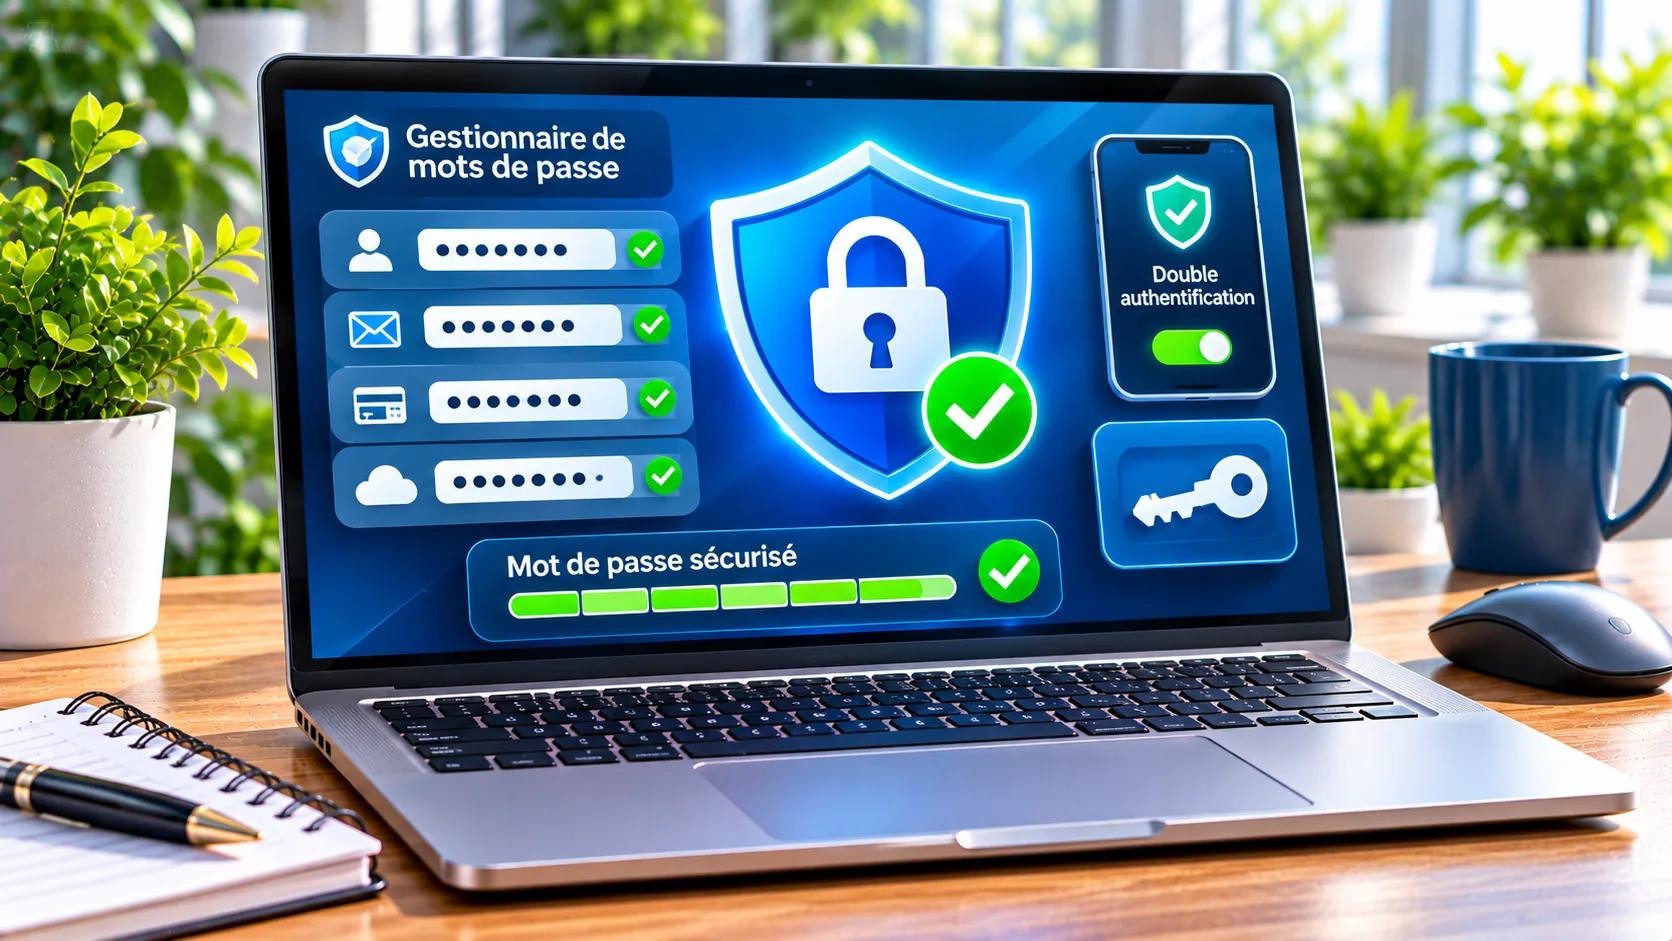
Créer un mot de passe sécurisé ne devrait pas être compliqué. Pourtant, entre les comptes bancaires, les emails et les achats en ligne, il devient difficile de tout retenir.
Heureusement, quelques habitudes suffisent pour mieux vous protéger. Dans ce guide, nous allons choisir des mots de passe solides, les ranger au bon endroit et éviter les pièges les plus fréquents. Chaque étape reste simple à appliquer.
- Créer des mots de passe longs et uniques
- Utiliser un gestionnaire sans se compliquer la vie
- Activer la double authentification
- Comprendre les clés d’accès, appelées passkeys
- Réagir rapidement après une fuite de données
Guide vérifié en octobre 2026. Les options exactes peuvent varier selon votre appareil et vos services.
1. Pourquoi vos mots de passe protègent vos données
Le mot de passe est souvent la première barrière entre un inconnu et vos comptes. Pourtant, un code trop simple peut être deviné. Un code réutilisé peut aussi ouvrir plusieurs comptes après une seule fuite.
Ainsi, le même mot de passe ne doit jamais protéger à la fois votre messagerie, votre banque et vos achats en ligne.
Quels comptes protéger en priorité ?
Commencez par votre adresse email principale. En effet, elle sert souvent à réinitialiser les mots de passe des autres services. Protégez ensuite votre banque, vos espaces administratifs et vos comptes professionnels.
2. Choisir un mot de passe suffisamment long
La longueur compte beaucoup. Le NIST recommande au moins 15 caractères lorsqu’un mot de passe est utilisé seul pour se connecter. Par ailleurs, chaque site peut imposer ses propres règles.
Pour commencer, préférez un code long, unique et difficile à prévoir. Il n’est pas nécessaire d’ajouter des symboles partout si cela rend votre code prévisible.
Ce qu’il faut éviter
Écartez les prénoms, dates de naissance, noms d’animaux et suites comme 123456. De même, ne remplacez pas simplement « a » par « @ » dans un mot très courant.
Un mot de passe exemple publié sur Internet n’est jamais un bon vrai mot de passe.
3. Créer une phrase de passe facile à retenir
Une phrase de passe rassemble plusieurs mots sans lien évident. Elle est souvent plus facile à mémoriser qu’un court code compliqué. Cependant, elle doit rester longue et imprévisible.
Par exemple, imaginez quatre ou cinq mots choisis au hasard, puis associez-les selon les règles du site. Ne reprenez pas une citation connue ni un exemple publié dans un guide.
Un exemple uniquement pédagogique
« Nuage–Piano–Rivière–Tulipe–Boussole » illustre le principe, mais ne l’utilisez jamais comme véritable mot de passe. Il est désormais public. Créez votre propre combinaison avec des mots réellement aléatoires.
4. Utiliser un mot de passe différent par compte
Un site peut subir une fuite malgré vos précautions. Si vous utilisez le même code ailleurs, des fraudeurs peuvent essayer de se connecter à vos autres comptes.
En revanche, avec un mot de passe unique pour chaque service, une fuite reste plus limitée. Vous n’avez alors qu’un accès à sécuriser en priorité.
Comment gérer des dizaines de comptes ?
Un gestionnaire de mots de passe peut créer un code différent pour chaque site. Ensuite, il le retrouve pour vous au moment de la connexion.
5. Comprendre le gestionnaire de mots de passe
Cet outil conserve vos identifiants dans un coffre numérique protégé. Il peut aussi générer de très longs mots de passe. Vous évitez ainsi de retenir vingt ou cinquante codes différents.
Cependant, le coffre doit lui-même être bien protégé. Choisissez un produit maintenu à jour et activez une authentification supplémentaire lorsqu’elle est proposée.
Gestionnaire intégré ou application dédiée ?
Les navigateurs et les systèmes proposent des gestionnaires intégrés. Des solutions spécialisées existent également. Comparez la sécurité, la synchronisation, les possibilités d’export et les options de récupération avant de choisir.
Ne choisissez jamais un gestionnaire proposé par un email inattendu. Téléchargez-le depuis son site officiel.
6. Protéger le mot de passe principal du coffre
Le mot de passe principal donne accès à de nombreux identifiants. Il doit donc être très long, unique et bien mémorisé. Pour cette raison, ne le réutilisez jamais pour un compte en ligne ordinaire.
Activez ensuite la double authentification du gestionnaire. Conservez aussi les codes de récupération dans un endroit sûr, séparé de l’ordinateur.
Et si vous oubliez le code principal ?
Les possibilités de récupération varient selon les produits. Vérifiez-les dès l’installation. Sinon, vous risquez de perdre l’accès au coffre, même si personne ne l’a piraté.
7. Activer la double authentification
La double authentification ajoute une vérification après le mot de passe. Il peut s’agir d’un code temporaire ou d’une confirmation sur votre téléphone. Ainsi, un mot de passe volé ne suffit pas toujours pour ouvrir le compte.
Privilégiez, lorsqu’elles sont disponibles, les méthodes résistantes au phishing comme les clés de sécurité ou les passkeys. Une application d’authentification est généralement préférable à un simple SMS.
Par quels comptes commencer ?
Activez d’abord cette protection sur votre messagerie, votre gestionnaire de mots de passe et vos comptes financiers. Ensuite, étendez-la aux réseaux sociaux et aux boutiques en ligne.
Conservez les codes de secours à l’abri. Ils peuvent être indispensables si vous perdez votre téléphone.
8. Découvrir les passkeys, ou clés d’accès
Une passkey permet de se connecter sans taper un mot de passe traditionnel. Elle repose sur une clé stockée sur votre appareil ou dans un gestionnaire compatible.
Par exemple, votre téléphone peut demander votre empreinte digitale, votre visage ou son code de déverrouillage. En plus, une passkey bien implémentée résiste mieux aux faux sites de connexion.
Faut-il supprimer tous ses mots de passe ?
Non. Tous les services ne proposent pas encore cette option. Gardez donc vos mots de passe uniques et votre gestionnaire pour les autres comptes.
9. Créer et enregistrer un nouveau mot de passe
Ouvrez le site officiel du service, puis accédez aux réglages du compte. Recherchez la rubrique « Sécurité » ou « Mot de passe ».
Ensuite, demandez à votre gestionnaire de générer un code long et aléatoire. Enregistrez-le, puis vérifiez que vous pouvez vous reconnecter avant de fermer votre session.
Ne transmettez pas votre code
Même un interlocuteur qui affirme travailler pour votre banque ou pour un support technique ne doit pas demander votre mot de passe. En cas de doute, utilisez vous-même l’application ou l’adresse officielle.
10. Vérifier si un mot de passe a été compromis
Certains gestionnaires signalent les codes réutilisés ou retrouvés dans des fuites connues. Vous pouvez également rechercher votre adresse email sur le site Have I Been Pwned.
Attention : la présence d’une adresse dans une fuite ne prouve pas qu’un pirate contrôle votre compte aujourd’hui. Elle indique cependant qu’une vérification est utile.
Que faire en cas d’alerte ?
Changez le mot de passe du service concerné. Si vous l’avez réutilisé, remplacez-le partout. Activez ensuite la double authentification et contrôlez les appareils connectés.
Ne communiquez pas vos mots de passe à un site qui promet simplement de vérifier si vous avez été piraté.
11. Faut-il changer régulièrement ses mots de passe ?
Il n’est plus conseillé de remplacer automatiquement tous ses mots de passe tous les mois, sans raison précise. Cette habitude pousse parfois à choisir des variantes faciles à deviner.
En revanche, changez rapidement un code s’il a fuité, s’il a été communiqué à quelqu’un ou si vous constatez une activité suspecte.
Un mot de passe solide peut durer
Tant qu’il reste secret, unique et sûr, il n’a pas besoin d’être modifié simplement parce qu’une date approche. Certaines organisations appliquent toutefois des règles particulières.
12. Éviter les erreurs les plus fréquentes
Ne gardez pas vos mots de passe dans un document texte non protégé. Évitez aussi de les envoyer par email ou de les laisser sur un papier visible.
De plus, ne les saisissez pas après avoir suivi un lien douteux dans un SMS. Allez directement sur le site officiel ou ouvrez l’application habituelle.
Attention aux ordinateurs partagés
Sur un PC public, ne cochez pas « rester connecté ». Fermez votre session après usage et ne laissez jamais le navigateur enregistrer vos identifiants.
13. Réagir si un compte semble piraté
Si vous pouvez encore vous connecter, changez immédiatement votre mot de passe depuis un appareil de confiance. Puis, déconnectez les sessions inconnues et vérifiez les coordonnées de récupération.
Ensuite, activez une méthode d’authentification supplémentaire. Si des paiements ou des opérations suspectes apparaissent, contactez rapidement votre banque par son canal officiel.
Et si le compte est inaccessible ?
Utilisez uniquement la procédure officielle de récupération. Ne payez pas un inconnu qui promet de récupérer le compte, car cela peut aggraver la fraude.
14. Une routine simple pour rester protégé
Commencez par sécuriser votre messagerie et votre gestionnaire. Ensuite, changez les mots de passe réutilisés, puis activez la double authentification sur les comptes les plus importants.
Enfin, gardez vos appareils à jour et conservez vos codes de secours dans un lieu sûr. Quelques vérifications régulières suffisent à garder de bonnes habitudes.
Les trois réflexes essentiels
Retenez surtout ceci : un code long, un code différent pour chaque compte et une seconde vérification lorsque le service le permet.
Checklist : protéger vos comptes dès aujourd’hui
- Choisir un mot de passe principal long et unique.
- Installer et mettre à jour un gestionnaire de confiance.
- Remplacer les mots de passe réutilisés.
- Activer la double authentification sur les comptes sensibles.
- Conserver les moyens de récupération à l’abri.
- Vérifier régulièrement les alertes de sécurité.
- Ne jamais transmettre ses codes après un email ou un appel inattendu.
Sources officielles pour aller plus loin
Consultez les conseils du NIST et les recommandations de la CNIL.
Questions fréquentes sur les mots de passe
Quelle longueur choisir pour un mot de passe ?
Visez au moins 15 caractères quand le mot de passe est utilisé seul. Si le service impose une autre règle, respectez-la tout en privilégiant un code long et unique.
Un symbole spécial est-il obligatoire ?
Pas toujours. La longueur et le caractère imprévisible comptent davantage que des remplacements prévisibles. Suivez les exigences du service concerné.
Puis-je utiliser le même mot de passe partout ?
Non. Une fuite sur un seul site pourrait alors exposer plusieurs comptes.
Une phrase de passe est-elle sûre ?
Oui, si elle est suffisamment longue et composée de mots choisis de manière imprévisible. Évitez les proverbes et citations connus.
Un gestionnaire de mots de passe est-il utile ?
Oui. Il génère des codes uniques et les conserve dans un coffre sécurisé. Protégez particulièrement le mot de passe principal.
Que faire si j’oublie mon mot de passe principal ?
Consultez la procédure de récupération de votre gestionnaire. Certaines solutions ne peuvent pas restaurer un coffre sans les moyens de secours prévus.
Est-ce que la double authentification remplace le mot de passe ?
Elle ajoute souvent une seconde protection. Certaines passkeys permettent cependant une connexion sans mot de passe traditionnel.
Une passkey fonctionne-t-elle sur tous les sites ?
Non. Sa disponibilité dépend du service et de l’appareil ou du gestionnaire utilisé.
Dois-je changer mes mots de passe tous les mois ?
Pas forcément. Changez-les en priorité lorsqu’ils ont été compromis ou révélés.
Que faire si un site m’envoie un email de réinitialisation inattendu ?
Ne cliquez pas par réflexe. Vérifiez votre compte depuis le site ou l’application officielle.
Puis-je noter un mot de passe sur papier ?
Une note gardée dans un lieu réellement sûr peut être préférable à un fichier non chiffré. Ne la laissez jamais à la vue de tous.
Que faire si mon mot de passe a fuité ?
Changez-le sur le service concerné et sur tous les comptes où vous l’avez réutilisé. Activez ensuite la double authentification.
Des mots de passe solides, sans complication
Vous n’avez pas besoin de mémoriser des dizaines de codes complexes. Commencez par un gestionnaire fiable, choisissez un mot de passe principal long et activez une protection supplémentaire. Ainsi, vos comptes seront mieux protégés au quotidien.
Votre avis compte pour nous
Vous utilisez déjà un gestionnaire de mots de passe ou vous avez une question ? Votre expérience peut aider d’autres lecteurs à protéger leurs comptes. Si vous le souhaitez, laissez un commentaire : notre équipe appréciera votre contribution.
Découvrez nos autres articles
Retrouvez nos conseils pratiques sur la sécurité, Windows, Internet et les outils numériques. Découvrez d’autres explications simples pour mieux utiliser votre ordinateur.
Bonjour Denis, nous sommes ravis que notre jeu vous plaise, cordialement, l'admin
J'ai commandé ce jeu tablissimo jeu de société en avance pour Noel et mon petit fils n'a pas pu attendre.…
Le site est relativement neuf peu de jours entre la création et maintenant, mais j'espère que vous aurez de la…